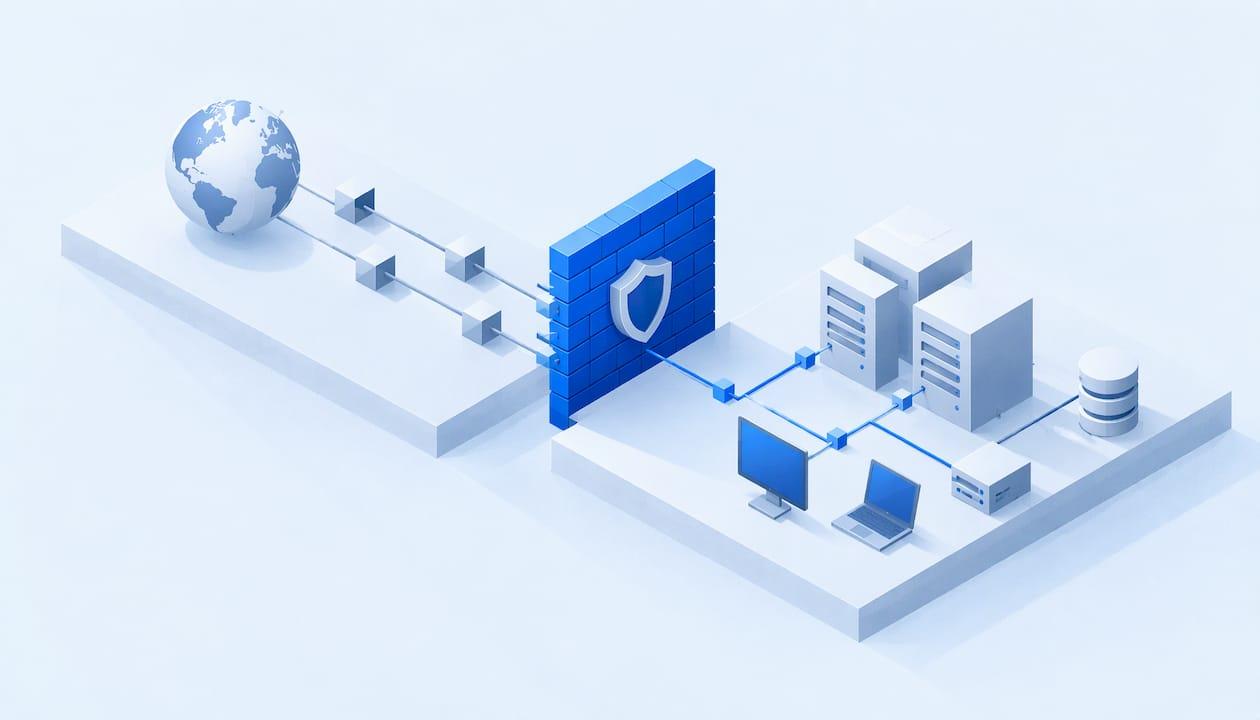
Un firewall empresarial no es una caja que se enchufa y se olvida: es la política de acceso de tu red hecha tecnología. Lo que protege depende de qué reglas contiene, de quién las revisa y de cómo se integra con el resto de la infraestructura. Por eso la decisión que importa no es solo la marca o el modelo, sino quién lo dimensiona, lo configura y lo vigila. En SECRON trabajamos la seguridad perimetral junto con la infraestructura IT y el cumplimiento normativo, y en esta guía te damos los criterios para elegir bien, con las referencias oficiales españolas que lo respaldan.
En resumen
- Un firewall (cortafuegos) controla qué comunicaciones entran y salen de tu red según una política de seguridad. El valor está en esa política, no solo en el aparato.
- Se elige por usuarios y sesiones simultáneas, rendimiento real con las funciones de inspección activadas, VPN, disponibilidad y facilidad de gestión.
- Si tu organización está sujeta al ENS o a NIS2, el firewall forma parte de las medidas de protección del perímetro que deberás poder justificar.
- El coste no es solo el equipo: suma licencias, instalación, gestión de reglas, actualizaciones y monitorización.
- Un firewall bien configurado y revisado con regularidad protege más que uno de gama alta sin mantenimiento.
Tabla de contenidos
- Qué es un firewall empresarial y qué hace por tu red
- Tipos de firewall: cuál corresponde a cada caso
- Qué mirar al elegir un firewall empresarial
- Cumplimiento en España: ENS y NIS2
- ¿Cuánto cuesta un firewall para empresas?
- Cómo desplegar y mantener un firewall con seguridad
- Un firewall no va solo
- Seguridad perimetral con acompañamiento experto
- Preguntas frecuentes
- Fuentes
Qué es un firewall empresarial y qué hace por tu red
La guía CCN-STIC 408 del Centro Criptológico Nacional define el cortafuegos como el sistema, formado por aplicaciones, dispositivos o una combinación de ambos, que controla las comunicaciones entre dispositivos de red según una política de seguridad existente. La palabra clave es política: el firewall aplica lo que alguien ha decidido, y si nadie ha decidido nada con cuidado, aplica reglas heredadas, genéricas o demasiado abiertas.
En la práctica, en una empresa un firewall:
- Separa la red interna de Internet y decide qué conexiones se permiten.
- Segmenta la red interna, por ejemplo para aislar servidores, oficina, invitados y dispositivos de producción.
- Gestiona los accesos remotos mediante VPN, imprescindibles con teletrabajo o sedes distribuidas.
- Registra el tráfico, de modo que ante un incidente haya datos con los que reconstruir lo ocurrido.
El INCIBE lo resume como un elemento que filtra las conexiones entrantes y salientes de una red y que, junto con otras herramientas como el antivirus, ofrece garantías de seguridad. Es decir: una capa necesaria, no la única. Funciona mejor cuando se combina con gestión de identidades, copias de seguridad y vigilancia continua.
Tipos de firewall: cuál corresponde a cada caso
Existen muchas clasificaciones, pero para decidir en una empresa bastan estas distinciones.
Por ámbito: de red y de sistema
El CCN distingue entre el cortafuegos de red, que controla el tráfico en tránsito y permite una gestión centralizada de la seguridad, y el cortafuegos a nivel de sistema, instalado en una estación o servidor concreto. Lo habitual es combinar ambos: el de red protege el perímetro y el de sistema añade una capa en cada equipo crítico.
Por formato: hardware y software
Según Impacto TIC, el firewall de hardware es un dispositivo físico situado entre la red e Internet, con más rendimiento y pensado para infraestructuras complejas, mientras que el de software se instala en servidores o equipos y resulta más flexible y accesible para pymes. La elección depende del nivel de seguridad exigido, de la escalabilidad prevista y del presupuesto.
Por capacidad de inspección: tradicional, UTM y NGFW
El INCIBE explica que el firewall tradicional filtra conexiones, mientras que las soluciones UTM y NGFW (cortafuegos de nueva generación) integran más funciones y son las que las empresas de servicios de seguridad suelen destinar a pymes y organizaciones medianas. Un NGFW reconoce aplicaciones, no solo puertos y direcciones, e incluye sistemas de detección y prevención de intrusiones (IPS), que analizan el tráfico en busca de patrones de ataque.

Firewall de aplicaciones web (WAF)
Si tu empresa publica una web, una tienda online o una aplicación para clientes, necesitas algo más específico. El CCN describe el WAF como un cortafuegos que se instala por delante de los servidores web y analiza en ambos sentidos el tráfico HTTP/HTTPS en la capa 7 del modelo OSI, la capa de aplicación, para detectar ataques del Top 10 de riesgos de OWASP, como inyecciones SQL o fallos de control de acceso. Un firewall de red clásico no ve ese nivel de detalle.
| Tipo | Qué protege | Cuándo encaja |
|---|---|---|
| Cortafuegos de red (tradicional) | Perímetro, filtrado por IP, puertos y protocolos | Redes pequeñas y sencillas, como base |
| UTM / NGFW | Perímetro con IPS, control de aplicaciones, VPN y filtrado web | La mayoría de pymes y empresas medianas |
| Cortafuegos de sistema | Un servidor o equipo concreto | Refuerzo en activos críticos |
| WAF | Aplicaciones y sitios web expuestos | Tiendas online, portales de clientes, APIs |
Qué mirar al elegir un firewall empresarial
La guía CCN-STIC 408 señala que, además de la tecnología de filtrado, la elección debe atender a parámetros de arquitectura como el rendimiento, la disponibilidad y la seguridad. Traducido a decisiones concretas:
- Usuarios y sesiones concurrentes. Cuenta no solo empleados, también móviles, impresoras, cámaras y servidores. Cada dispositivo abre conexiones.
- Rendimiento con las funciones activas. El caudal que anuncia una ficha técnica suele medirse con el filtrado básico. Con IPS, inspección de cifrado y control de aplicaciones activados, la capacidad real baja. Dimensiona con esa cifra.
- VPN y acceso remoto. Cuántos usuarios se conectarán a la vez y con qué método de autenticación.
- Disponibilidad. Si tu negocio no puede parar, plantea alta disponibilidad: dos equipos, de modo que uno asuma la carga si el otro falla. Un firewall único es un punto único de fallo.
- Segmentación. Que permita dividir la red en zonas con reglas distintas, no solo separar "dentro" de "fuera".
- Registros y visibilidad. Los logs solo sirven si alguien los revisa o si se envían a un sistema de monitorización.
- Gestión y soporte. Quién aplicará las actualizaciones de firmware y revisará las reglas a lo largo de los años.
Este último punto es el que más se subestima. Un firewall potente con reglas obsoletas, accesos "temporales" que nunca se cerraron y firmware sin actualizar es una falsa sensación de seguridad. Por eso al elegir conviene decidir a la vez el equipo y el modelo de operación.
Firewall y estructura de red
El firewall rinde según la red que protege. Si la arquitectura mezcla servidores, puestos y wifi de invitados en un mismo segmento, ninguna marca lo arreglará. Revisar antes la arquitectura evita comprar un equipo para un problema que es de diseño. Nuestro artículo sobre las señales de una arquitectura IT que necesita revisión te ayuda a detectarlo.
Cumplimiento en España: ENS y NIS2
Si tu organización trabaja con el sector público, o es proveedora de entidades que lo hacen, el Real Decreto 311/2022, que regula el Esquema Nacional de Seguridad (ENS), establece el marco de seguridad de los sistemas de información. El firewall es una pieza de la protección del perímetro, y lo que se te pedirá es demostrar que está bien dimensionado, configurado y vigilado.
El CCN actualiza sus guías con regularidad. En junio de 2025 publicó nuevas versiones de las guías CCN-STIC 801, 802, 803, 805 y 808, adaptadas al Real Decreto 311/2022 y orientadas a reforzar la gobernanza, la auditoría y el cumplimiento, con ajustes en la verificación de la medida de vigilancia. Para el auditor, tener un firewall no basta: importa que su gestión esté documentada y que haya vigilancia.
Si además compras productos para el sector público, ten en cuenta que el CCN mantiene un catálogo de productos y servicios de seguridad. Para un WAF, el documento CCN-STIC 140 fija los requisitos para entrar en ese catálogo: en categoría Media exige la certificación LINCE y en categoría Alta, Common Criteria. El catálogo incluye además anexos de protección de perímetro con productos como filtrado de navegación, balanceadores y sistemas antiDDoS, actualizados en 2026.
NIS2 añade obligaciones de gestión de riesgos a más sectores. Si dudas de si te afecta, tienes dos lecturas útiles: NIS2 en España: alcance y transposición y NIS2, ENS e ISO 27001: diferencias y preparación. Y si prefieres partir de un diagnóstico de tu caso, existe el análisis de cumplimiento ENS y NIS2.

Cuánto cuesta un firewall para empresas
No hay un precio único, y desconfía de las cifras sin contexto. El coste total de un firewall se compone de:
- El equipo o la licencia, que crece con el rendimiento necesario y con el número de usuarios.
- Las suscripciones de seguridad, como IPS, filtrado web o actualizaciones de firmas, que suelen renovarse cada año.
- La instalación y migración, que incluye diseñar reglas, segmentar la red y migrar las existentes sin cortar el servicio.
- La alta disponibilidad, si necesitas duplicar el equipo.
- La operación continuada: revisión de reglas, parches, gestión de cambios y monitorización de alertas.
SECRON no publica tarifas para sus servicios de ciberseguridad, porque el alcance depende del entorno de cada empresa: número de sedes, usuarios, aplicaciones expuestas y obligaciones normativas. Lo sensato es pedir una propuesta que detalle qué incluye cada partida, y comparar siempre el coste a varios años, no solo el de la compra inicial.
Cómo desplegar y mantener un firewall con seguridad
Un despliegue ordenado sigue estos pasos. En cada uno indicamos dónde suele fallar.
- Inventariar activos y flujos. Qué servidores, aplicaciones y usuarios hay, y qué comunicaciones necesitan de verdad. Dónde falla: se parte de reglas antiguas sin saber para qué sirven y se copian a la nueva plataforma.
- Definir la política. Qué zonas habrá y qué se permite entre ellas, con el principio de mínimo privilegio: solo lo necesario. Dónde falla: reglas del tipo "permitir todo" para salir del paso.
- Dimensionar y elegir. Con las cifras de rendimiento reales y el crecimiento previsto a tres o cinco años.
- Configurar con canales seguros. El CCN exige para la administración de un WAF canales seguros como IPSec, SSHv2 o superior o TLS 1.2 o superior, con certificados digitales para la autenticación. Es una buena referencia para cualquier firewall: nada de administración por HTTP o Telnet, ni desde Internet sin VPN y doble factor.
- Migrar por fases y probar. Primero en modo de supervisión, después en bloqueo, con ventana de cambio y plan de vuelta atrás.
- Registrar y vigilar. Los registros deben conservarse y alguien debe analizar las alertas. Aquí es donde un servicio de monitorización continua marca la diferencia.
- Revisar periódicamente. Reglas obsoletas, accesos de proveedores que ya no existen, firmware y licencias. Una revisión al menos anual, y siempre tras cambios relevantes en la empresa.
- Auditar. Una auditoría o un pentesting comprueba desde fuera si el perímetro responde como crees.
Nuestro equipo cubre este ciclo con servicios de seguridad perimetral, gestión de vulnerabilidades, auditorías, pentesting y SOC, junto con la infraestructura IT sobre la que corre todo: servidores, redes, identidad y copias de seguridad. La ventaja de que lo haga un mismo equipo es que el firewall se diseña con el conjunto de tu red y se opera con el mismo criterio de seguridad que el resto. Quien quiera conocer nuestro recorrido técnico, que empezó en los WAF y la respuesta a incidentes, puede leer la trayectoria técnica de SECRON.
Un firewall no va solo
El firewall detiene muchos ataques, pero no todos. El phishing llega por el correo y las credenciales robadas entran por VPN con usuario y contraseña legítimos. Por eso una estrategia de red razonable suma al firewall:
- Autenticación multifactor en accesos remotos y cuentas privilegiadas.
- Gestión de vulnerabilidades, para parchear los servicios expuestos.
- Copias de seguridad aisladas y probadas.
- Monitorización con capacidad de respuesta ante incidentes.
- Un plan de respuesta, para saber qué hacer en la primera hora.
Si eres una pyme y no tienes equipo interno de seguridad, la ciberseguridad gestionada para pymes agrupa estas capas en un servicio continuado, en lugar de una compra puntual.
Seguridad perimetral con acompañamiento experto
En SECRON combinamos consultoría, ingeniería y operación continuada, y adaptamos el alcance al entorno y a las necesidades de cada empresa. Si quieres que revisemos tu perímetro actual, o diseñar uno nuevo alineado con el ENS o NIS2, empieza por nuestros servicios de ciberseguridad e IT.

Si prefieres hablar antes con un experto, puedes pedir una sesión gratuita de ciberseguridad y plantear tu caso. Si tu prioridad es alojar aplicaciones críticas como A3, Sage o tu ERP en un entorno gestionado, mira también nuestro Servidor Seguro.
Preguntas frecuentes
¿Cuántos tipos de firewall hay?
Depende del criterio. Por ámbito, el CCN distingue el cortafuegos de red y el de sistema. Por formato, hay de hardware y de software. Por capacidad, el tradicional, el UTM y el NGFW, a los que se suma el WAF para aplicaciones web. En la práctica, una empresa suele combinar un NGFW perimetral con un WAF si publica servicios web.
¿Es suficiente un firewall para proteger mi empresa?
Es una capa imprescindible, pero funciona mejor acompañada de autenticación multifactor, parches, copias de seguridad y monitorización. El firewall controla el tráfico de red; otras medidas protegen cuentas, equipos y datos. Un enfoque por capas es el que recomienda el propio CCN para la seguridad perimetral.
¿Qué firewall necesita una pyme?
Para la mayoría de pymes encaja un UTM o NGFW con VPN, IPS y filtrado web, dimensionado con el rendimiento real de las funciones activadas. Lo decisivo es que alguien lo configure con criterio y lo revise con regularidad. Un diagnóstico previo de tu red permite ajustar el modelo y evitar tanto quedarse corto como pagar capacidad que no usarás.
¿Cuánto cuesta un firewall para empresas?
El precio depende del rendimiento necesario, las licencias de seguridad, la alta disponibilidad y el servicio de instalación y gestión. Conviene valorar el coste total a varios años, no solo el equipo. Para una cifra ajustada a tu caso, lo mejor es una propuesta que detalle cada partida.
Fuentes
- Guía CCN-STIC 408: seguridad perimetral, cortafuegos (CCN-CERT)
- CCN-STIC 140: Web Application Firewall (CCN-CERT)
- Firewall tradicional, UTM o NGFW (INCIBE)
- Firewall: la protección esencial para su red empresarial (Impacto TIC)
- Real Decreto 311/2022, ENS (BOE)
- Actualización de cinco guías CCN-STIC de la Serie 800 (CCN)
- Catálogo CPSTIC: protección de perímetro (CCN)